Compliance Trace: offenes Verzeichnis stabiler Bezeichner für regulatorische Anforderungen
Für Schwachstellen gibt es CVE, für regulatorische Anforderungen bislang nichts. Brain-Media.de veröffentlicht mit Compliance Trace 59 dauerhaft auflösbare Bezeichner. Frei lizenziert.
Brain-Media.de hat mit Compliance Trace ein öffentliches Verzeichnis stabiler Bezeichner für regulatorische Anforderungen veröffentlicht. Es umfasst 59 Einträge zu NIS-2, DORA, Cyber Resilience Act, EU AI Act und DSGVO sowie frameworkübergreifende Objekte. Die Nutzung ist kostenfrei, das Datenmodell steht unter CC BY-SA 4.0.
Anlass ist eine Lücke im Arbeitsalltag von Prüfern, Beratern und Sicherheitsverantwortlichen. Dieselbe Pflicht trägt in jedem Dokument einen anderen Namen. Eine Zugriffskontrolle nach dem Minimalprinzip steht in vier Prüfberichten unter vier Bezeichnungen. Wer zwei Dokumente vergleicht, klärt zuerst, ob überhaupt von derselben Sache die Rede ist. In der IT-Sicherheit ist das Problem gelöst: Schwachstellen tragen eine CVE-Nummer, Angriffstechniken eine ATT&CK-Kennung. Für regulatorische Anforderungen fehlte ein vergleichbarer Bezeichner.
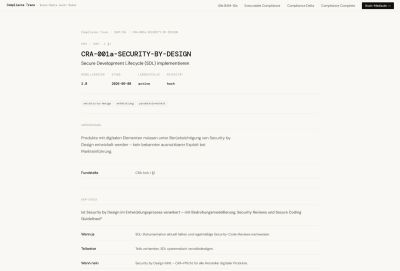
Jede Anforderung des Brain-Media Audit Model trägt deshalb eine eigene ID, etwa BAM:NIS2-023-MELDUNG@2.0, auflösbar unter bam.brain-media.de. Die Zusage dahinter: Wird ein Rechtsakt neu gefasst und eine Fundstelle umnummeriert, bleibt die ID unverändert, während die Fundstelle im Objekt aktualisiert wird. Wiederverwendet wird eine ID nicht.
Besonderes Gewicht haben die sieben CROSS-Objekte. CROSS-IAM-001 bezeichnet eine Least-Privilege-Zugriffskontrolle, die NIS-2, DORA, CRA und EU AI Act gleichzeitig abdeckt, ohne dass vier Fundstellen aufgezählt werden müssen. Nutzen lässt sich das in Prüfberichten, Ausschreibungen und Lieferantenfragebögen.
Ergänzt wird Compliance Trace durch den Änderungsdienst Compliance Delta, der regulatorische Änderungen den betroffenen BAM-IDs zuordnet. Die erste Ausgabe behandelt die verschobenen Fristen für Hochrisikosysteme im EU AI Act.
“Ein Bezeichnersystem, das nur im Werkzeug eines Anbieters funktioniert, ist keines”, sagt Dr. Holger Reibold, Herausgeber von Brain-Media.de. “Die Regeln für Aufbau, Stabilität und Zitierweise liegen offen im Repository.”
Das Verzeichnis ist unter https://bam.brain-media.de/ erreichbar.
Verantwortlicher für diese Pressemitteilung:
Brain-Media
Herr Holger Reibold
Hubert-Müller-Str. 52c
66113 Saarbrücken
Deutschland
fon ..: 01711011967
web ..: https://www.brain-media.de
email : holger@reibold.de
Über Brain-Media.de
Brain-Media ist ein auf IT-Sicherheit, Open Source, Compliance und Künstliche Intelligenz spezialisierter Fachverlag und Software-Entwickler mit Sitz in Saarbrücken. Das Unternehmen veröffentlicht Fachbücher und entwickelt technische Lösungen für Governance, Risk & Compliance (GRC), Cybersecurity und KI-Governance.
Pressekontakt:
Brain-Media
Herr Holger Reibold
St. Johanner Str. 41-43
66111 Saarbrücken
fon ..: 068191005698
email : info@brain-media.de
AchtungFür den Inhalt des Artikels ist der jeweilige Autor und nicht der Seitenbetreiber verantwortlich. |