E-Mail-Security: Der Angriff beginnt oft, bevor jemand klickt
E-Mail ist ein zentraler Angriffspunkt für Unternehmen. NetWyl zeigt, wie technische Schutzmassnahmen, Phishing-Simulationen und laufender Betrieb zusammenspielen.
Luzern, September 2026 – Eine gefälschte Rechnung, ein manipuliertes Lieferantenkonto oder ein vermeintlicher Microsoft-365-Login: Für Unternehmen ist E-Mail längst mehr als ein Kommunikationsmittel. Sie ist gleichzeitig einer der wichtigsten Angriffspunkte für Cyberkriminelle.
NetWyl Informatik aus Luzern erlebt in der Praxis immer wieder, dass Unternehmen zwar über Firewall, Endpoint-Security und Virenschutz verfügen, bei der E-Mail-Sicherheit aber eine Lücke zwischen Technik und Arbeitsalltag entsteht. Genau dort setzt der IT-Security-Spezialist an.
“Echte Sicherheit braucht mehr als gute Software.” Mit diesem Grundsatz beschreibt NetWyl seinen Ansatz: Sicherheitslösungen sollen nicht als einzelne Werkzeuge nebeneinanderstehen, sondern in einen laufenden Prozess aus Analyse, Schutz und Betrieb eingebunden werden.
Wenn eine E-Mail täuschend echt aussieht
Eine Rechnung sieht vertraut aus. Der Absender scheint bekannt, die Sprache ist professionell, der Link führt auf eine plausible Seite. Für Mitarbeitende wird es zunehmend schwieriger, anhand offensichtlicher Merkmale zwischen einer normalen Geschäftsmail und einem Angriff zu unterscheiden.
Das Bundesamt für Cybersicherheit (BACS) stuft die Cyberbedrohungslage weiterhin als hoch ein. Zu den für Unternehmen relevanten Angriffsmethoden gehören unter anderem Phishing, Business Email Compromise, CEO-Fraud und Rechnungsmanipulation.
Für NetWyl ist deshalb klar: Die Verantwortung darf nicht allein beim einzelnen Mitarbeitenden liegen.
“Viele Unternehmen setzen auf Tools statt auf echte Sicherheit. Nach der Übergabe fühlt sich niemand verantwortlich; es gibt bunte Dashboards, aber wenige Massnahmen.” So beschreibt NetWyl eine Situation, die nach eigener Einschätzung in der Praxis immer wieder zum Problem werden kann.
E-Mail-Sicherheit muss im Alltag funktionieren
Gerade bei E-Mail zeigt sich, ob eine Sicherheitslösung praxistauglich ist. Ein System kann noch so viele Bedrohungen erkennen: Wenn wichtige Nachrichten regelmässig blockiert werden oder Mitarbeitende ständig mit zusätzlichen Prüfungen konfrontiert sind, entsteht ein neues Problem.
Eine aktuelle Kundenreferenz von NetWyl beschreibt genau diesen Aspekt. Ein anonym bleibendes Unternehmen bezeichnet E-Mail als seinen wichtigsten Kommunikationskanal und berichtet nach der Einführung der von NetWyl eingerichteten E-Mail-Sicherheitslösung von deutlich weniger Werbemails und Phishing-Versuchen in den Postfächern. Gleichzeitig habe sich die Effizienz der E-Mail-Verwaltung verbessert. Die Einrichtung sei ohne nennenswerten zusätzlichen Aufwand erfolgt. NetWyl veröffentlicht die Referenz bewusst ohne Kundenname oder Unternehmensdetails.
Das ist für NetWyl ein wichtiger Punkt: E-Mail-Security soll nicht dazu führen, dass der Geschäftsverkehr komplizierter wird. Sie soll möglichst unauffällig im Hintergrund arbeiten. Erfahren Sie mehr darüber: https://www.netwyl-informatik.ch/leistungen/e-mail-security/
Nicht erst beim Klick reagieren
Phishing-Schutz beginnt idealerweise nicht erst in dem Moment, in dem ein Mitarbeitender eine Nachricht öffnet.
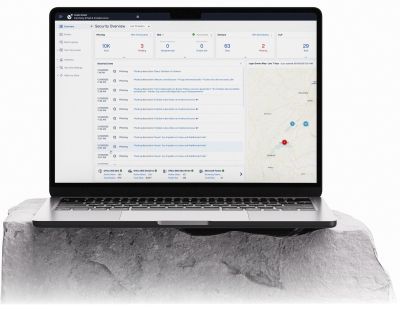
Die von NetWyl angebotene E-Mail-Security basiert auf Check Point Harmony und ist für Umgebungen wie Microsoft 365 und Google Workspace ausgelegt. Eingehende Nachrichten werden automatisiert analysiert; unter anderem können Phishing, Malware und gefährliche Links erkannt und blockiert werden. Für potenziell gefährliche Anhänge stehen zusätzliche Schutzmechanismen zur Verfügung.
Dabei geht es nicht nur um einzelne Nachrichten. Entscheidend ist auch, was passiert, wenn eine E-Mail fälschlicherweise als verdächtig eingestuft wird. NetWyl setzt deshalb unter anderem auf Quarantäne- und Wiederherstellungsfunktionen sowie kontrollierte Freigaben und Whitelists.
“Wir übernehmen Verantwortung für Ihre IT-Sicherheit und denken proaktiv mit”, beschreibt NetWyl den eigenen Anspruch.
Phishing lässt sich nicht allein wegschulen
Technischer Schutz ersetzt allerdings keine Sensibilisierung. Im Gegenteil: Je überzeugender Angriffe werden, desto wichtiger wird es, das tatsächliche Verhalten der Mitarbeitenden zu kennen.
NetWyl führt deshalb Phishing-Simulationen durch, die sich an realen Abläufen im jeweiligen Unternehmen orientieren. Statt generischer Testmails können beispielsweise Szenarien rund um HR-Ankündigungen, Paketbenachrichtigungen, Lieferantenwechsel oder CEO-Fraud eingesetzt werden. Die Kampagnen messen unter anderem Klickraten und ermöglichen Vorher-/Nachher-Vergleiche.
Der entscheidende Unterschied liegt dabei in der Kombination: Unternehmen können sowohl die technische Schutzschicht als auch das menschliche Verhalten überprüfen.
Hier mehr dazu lessen: https://www.netwyl-informatik.ch/leistungen/phishing-simulationen/
Ein Postfach ist keine isolierte Sicherheitsfrage
E-Mail-Security kann einen wichtigen Teil des Risikos reduzieren, ersetzt aber kein umfassendes Sicherheitskonzept. Multi-Faktor-Authentifizierung, aktuelle Systeme, Zugriffskontrollen, Backups und klare Abläufe für Sicherheitsvorfälle bleiben notwendig.
NetWyl verfolgt deshalb einen dreistufigen Ansatz: Zuerst werden im Security Review konkrete Risiken analysiert. Danach werden Massnahmen priorisiert und in einem Sicherheitskonzept zusammengeführt. Im dritten Schritt übernimmt NetWyl auf Wunsch den laufenden sicheren Betrieb, inklusive Überwachung, Reaktion auf Vorfälle und kontinuierlicher Optimierung.
Damit wird E-Mail-Security nicht als isoliertes Produkt verstanden, sondern als Teil eines dauerhaft betriebenen Sicherheitskonzepts.
90 Tage testen statt nur Versprechen vergleichen
Für Unternehmen, die den tatsächlichen Nutzen einer E-Mail-Security-Lösung beurteilen möchten, bietet NetWyl eine 90-tägige Testphase an. So lässt sich unter realen Bedingungen prüfen, welche Nachrichten erkannt werden, wie sich die Lösung in Microsoft 365 oder Google Workspace integrieren lässt und welchen Aufwand sie für die Mitarbeitenden verursacht.
Gerade dieser Praxistest kann aussagekräftiger sein als ein reiner Produktvergleich. Denn entscheidend ist nicht nur, wie viele Bedrohungen eine Lösung theoretisch erkennt. Entscheidend ist, wie gut sie im konkreten Unternehmen funktioniert.
E-Mail-Sicherheit beginnt deshalb nicht erst beim Klick. Sie beginnt bei der Frage, welche Nachrichten überhaupt bis zum Mitarbeitenden gelangen – und wer für den Schutz dahinter verantwortlich ist.
Weitere Informationen zur E-Mail-Security von NetWyl Informatik:
https://www.netwyl-informatik.ch/leistungen/e-mail-security/
Verantwortlicher für diese Pressemitteilung:
NetWyl Informatik GmbH
Herr Piotr Kusak von Wyl
Täschmattstrasse 19
6015 Luzern
Schweiz
fon ..: +41 41 520 07 40
web ..: https://www.netwyl-informatik.ch
email : piotr.kusak@netwyl-informatik.ch
Die NetWyl Informatik GmbH mit Sitz in Luzern ist ein spezialisierter Schweizer IT-Dienstleister für Cybersecurity und Netzwerklösungen. Das Unternehmen unterstützt KMU sowie größere Organisationen bei der Absicherung ihrer IT-Infrastrukturen durch maßgeschneiderte Sicherheitskonzepte, Managed Security Services, E-Mail-Security, Cloud-Lösungen und Sicherheitsanalysen. NetWyl kombiniert langjährige IT-Security-Expertise mit persönlicher Beratung und verfolgt das Ziel, Unternehmen zuverlässig vor Cyberrisiken zu schützen und einen sicheren, stabilen IT-Betrieb zu gewährleisten.
Pressekontakt:
NetWyl Informatik GmbH
Herr Piotr Kusak von Wyl
Täschmattstrasse 19
6015 Luzern
fon ..: +41 41 520 07 40
web ..: https://www.netwyl-informatik.ch
email : piotr.kusak@netwyl-informatik.ch
AchtungFür den Inhalt des Artikels ist der jeweilige Autor und nicht der Seitenbetreiber verantwortlich. |